Em julho de 2026, a Agência Nacional de Proteção de Dados (ANPD) anunciou a instauração de um processo administrativo sancionador contra o Instituto Saúde e Cidadania (ISAC), organização responsável pela gestão de unidades públicas de saúde em diferentes estados brasileiros.
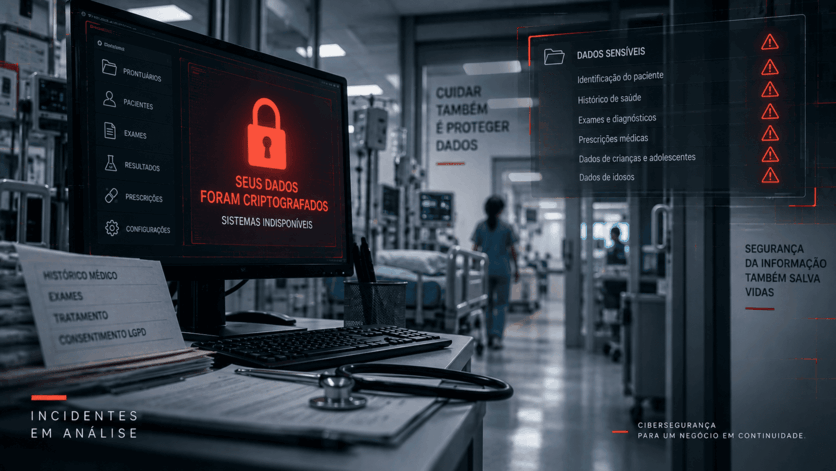
A investigação é consequência de um ataque de ransomware ocorrido em 2025. Segundo informações apresentadas à ANPD, o incidente afetou aproximadamente 500 mil registros de pacientes, incluindo dados de identificação e informações sensíveis de saúde, como históricos de exames, prontuários, prescrições, diagnósticos e procedimentos realizados. Entre os registros afetados estavam aproximadamente 78 mil de crianças e adolescentes e 47 mil de idosos.
O processo instaurado pela autoridade não analisa apenas o ataque. A ANPD investiga possíveis falhas relacionadas às medidas de segurança adotadas pela organização, à comunicação aos titulares afetados, à disponibilização das informações do encarregado e ao cumprimento dos princípios de prevenção, responsabilização e prestação de contas previstos na LGPD.
O ISAC, por sua vez, informou que suas análises técnicas não identificaram evidências de extração, exfiltração ou divulgação indevida de dados pessoais. Segundo a instituição, o ransomware provocou a criptografia de arquivos e a indisponibilidade temporária de sistemas administrativos, posteriormente recuperados por meio de cópias de segurança. O instituto também afirma que a assistência aos pacientes não foi afetada.
O caso traz uma importante reflexão para outras organizações: a resposta a um incidente não termina quando os sistemas voltam a funcionar.
Quando cibersegurança e LGPD se encontram
Um ataque de ransomware é inicialmente um problema de segurança da informação. Mas, quando o ambiente afetado trata dados pessoais — especialmente dados sensíveis — a situação também passa a envolver privacidade, governança e conformidade.
Nesse cenário, a empresa precisa ser capaz de determinar o que aconteceu, quais sistemas e informações foram afetados, se houve acesso indevido ou exfiltração, quais titulares podem ter sido impactados e quais providências precisam ser adotadas.
E isso exige preparação anterior ao incidente.
O que as empresas podem aprender com esse caso?
Backup é essencial — mas não resolve tudo
Um ponto particularmente interessante do caso é que o ISAC afirmou ter recuperado os sistemas afetados utilizando suas cópias de segurança, sem perda de informações.
Isso demonstra a importância de uma estratégia adequada de backup e recuperação diante de ransomware.
Porém, recuperar os dados resolve apenas uma parte do problema. A organização ainda precisa investigar a origem do incidente, determinar seu alcance, eliminar possíveis mecanismos de persistência, avaliar eventual comprometimento de informações e documentar as medidas tomadas.
Evidências são fundamentais durante a resposta
Segundo a ANPD, o ISAC afirmou que os invasores teriam acessado apenas informações administrativas e bancos referentes a contratos encerrados, mas a autoridade declarou não ter recebido comprovação técnica suficiente dessa afirmação.
Esse ponto evidencia a importância de logs, monitoramento, registros e procedimentos de investigação.
Após um incidente, não basta uma organização acreditar que determinados dados não foram acessados. É importante possuir evidências que permitam compreender e demonstrar tecnicamente o que ocorreu.
A comunicação faz parte do Plano de Resposta a Incidentes
Outro aspecto analisado pela ANPD é a forma como os titulares foram informados.
A autoridade considerou insuficiente a comunicação realizada pelo instituto, apontando ausência de informações como a data do incidente, a natureza dos dados e das pessoas afetadas e as medidas adotadas antes e depois do ataque.
Por isso, um Plano de Resposta a Incidentes não deveria tratar apenas das ações da equipe de TI. Ele deve prever também responsabilidades do DPO, Jurídico, direção e comunicação, além dos critérios para acionamento das autoridades e comunicação aos titulares quando aplicável.
Estar preparado também significa conseguir demonstrar o que foi feito
Talvez essa seja a principal particularidade desse caso.
Uma organização pode possuir firewall, proteção de endpoints, backup e diferentes controles de segurança. Mas, diante de um incidente relevante, precisa também ser capaz de investigar, documentar, responder e demonstrar as medidas adotadas.
Segurança da informação e proteção de dados não são disciplinas isoladas.
Uma estratégia madura precisa conectar prevenção, detecção, resposta, recuperação, governança e conformidade.
E quando estão envolvidos dados sensíveis, como informações de saúde, essa preparação torna-se ainda mais importante.
Fonte e transparência
Este artigo é uma análise da Serial Security baseada em informações públicas divulgadas pela ANPD e no posicionamento público do Instituto Saúde e Cidadania. O processo administrativo permanece em análise e, até a divulgação consultada, não havia sanção aplicada ao instituto.